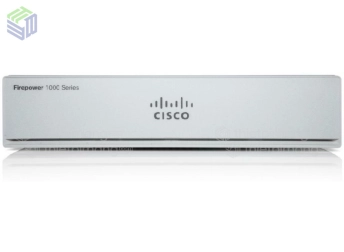
Cisco FPR1010 giải pháp bảo mật mạng tối ưu cho doanh nghiệp
Cisco FPR1010-NGFW-K9 là một giải pháp an ninh mạng tiên tiến được cung cấp bởi Cisco Systems, một trong những nhà cung cấp hàng đầu về công nghệ thông tin trên thế giới. Với khả năng chống lại các mối đe dọa mạng ngày càng tinh vi và đa dạng, Cisco FPR1010-NGFW-K9 mang đến cho doanh nghiệp của bạn sự bảo mật toàn diện và hiệu suất cao.
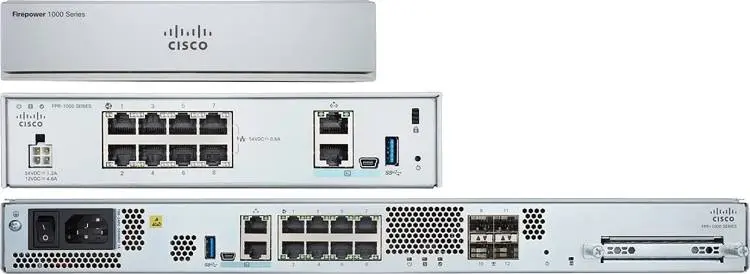
Cisco FPR1010 Datasheet khám phá tính năng
Cisco FPR1010-NGFW-K9 có một loạt tính năng hấp dẫn giúp bảo vệ mạng của bạn khỏi các cuộc tấn công và xâm nhập không mong muốn. Dưới đây là một số điểm nổi bật trong danh sách các tính năng quan trọng của Cisco FPR1010-NGFW-K9:
- Tường lửa tiên tiến - Với tường lửa mạnh mẽ này, Cisco FPR1010-NGFW-K9 có khả năng kiểm soát và xử lý các gói tin mạng theo các quy tắc xác định trước. Điều này giúp ngăn chặn các cuộc tấn công từ bên ngoài và ngăn chặn việc rò rỉ thông tin quan trọng.
- Phân loại ứng dụng - Cisco FPR1010-NGFW-K9 có khả năng phân loại ứng dụng thông qua việc xác định các giao thức mạng đang được sử dụng trong mạng của bạn. Điều này giúp tối ưu hóa việc quản lý băng thông và đảm bảo hiệu suất mạng tối đa.
- Quản lý mạng toàn diện - Với các tính năng quản lý mạng toàn diện, Cisco FPR1010-NGFW-K9 cho phép bạn theo dõi và kiểm soát hoạt động mạng từ một điểm duy nhất. Bạn có thể xem các lưu lượng mạng, theo dõi các cuộc tấn công và thực hiện các biện pháp bảo mật cần thiết.VPN Secure Sockets Layer (SSL) - Cisco FPR1010-NGFW-K9 cung cấp tích hợp VPN SSL để tạo ra các kết nối an toàn và mã hóa giữa các thành viên trong mạng. Điều này giúp bảo vệ dữ liệu và thông tin quan trọng khỏi nguy cơ bị đánh cắp hoặc xâm nhập.
Cisco FPR1010-ASA-K9 Tích hợp tuyệt vời
Cisco FPR1010-ASA-K9 là sự kết hợp hoàn hảo giữa Cisco Firewall và Cisco Adaptive Security Appliance (ASA). Việc tích hợp này mang đến cho doanh nghiệp của bạn một giải pháp an ninh toàn diện và dễ dàng quản lý. Dưới đây là một số lợi ích chính của Cisco FPR1010-ASA-K9:
- Bảo mật mạng linh hoạt - Cisco FPR1010-ASA-K9 cung cấp khả năng bảo mật mạng linh hoạt để đáp ứng các yêu cầu đặc biệt của doanh nghiệp. Bạn có thể tùy chỉnh cấu hình theo nhu cầu riêng của mình và áp d dụng các quy tắc bảo mật cho từng ứng dụng hoặc dịch vụ cụ thể. Điều này giúp bạn kiểm soát chính xác quyền truy cập và bảo vệ dữ liệu quan trọng.
- Quản lý trung tâm - Cisco FPR1010-ASA-K9 được tích hợp với Cisco Security Manager, một công cụ quản lý mạnh mẽ cho phép bạn kiểm soát và giám sát toàn bộ hệ thống an ninh mạng của mình từ một giao diện duy nhất. Bạn có thể dễ dàng quản lý các thiết bị, cấu hình và chính sách bảo mật, đồng thời giảm thiểu thời gian và công sức mà bạn phải bỏ ra.
- Bảo vệ khỏi các mối đe dọa mới - Với tính năng Threat Intelligence Integration, Cisco FPR1010-ASA-K9 liên tục cập nhật thông tin về các mối đe dọa mới nhất từ các nguồn đáng tin cậy. Điều này giúp phát hiện và ngăn chặn các cuộc tấn công mới một cách hiệu quả hơn, đảm bảo an toàn cho doanh nghiệp của bạn.
Tư vấn cho Cisco FPR1010-NGFW-K9
Khi triển khai Cisco FPR1010-NGFW-K9 trong mạng của bạn, có một số lời khuyên quan trọng mà bạn nên cân nhắc:
- Đánh giá yêu cầu - Trước khi triển khai Cisco FPR1010-NGFW-K9, hãy đánh giá kỹ các yêu cầu bảo mật và hiệu suất của doanh nghiệp. Điều này sẽ giúp bạn chọn đúng phiên bản và cấu hình phù hợp với nhu cầu của mình.
- Cấu hình tường lửa - Hãy xác định và thiết lập các quy tắc tường lửa phù hợp để kiểm soát lưu lượng mạng và ngăn chặn các cuộc tấn công từ bên ngoài. Nên cân nhắc việc sử dụng các quy tắc tiên tiến như kiểm tra nội dung, phân loại ứng dụng và phân giải DNS.
- Liên tục cập nhật - Hãy đảm bảo rằng Cisco FPR1010-NGFW-K9 của bạn luôn được cập nhật phiên bản firmware và các bản vá bảo mật mới nhất. Việc liên tục cập nhật giúp bảo vệ mạng khỏi những lỗ hổng bảo mật mới và tối ưu hóa hiệu suất.
- Theo dõi và phân tích - Sử dụng các công cụ giám sát và phân tích mạng để theo dõi hoạt động của Cisco FPR1010-NGFW-K9. Điều này giúp bạn phát hiện kịp thời các vấn đề bảo mật, xác định các mẫu tấn công và đưa ra các biện pháp phòng ngừa.
- Cisco FPR1010-NGFW-K9 là một giải pháp an ninh mạng mạnh mẽ, đáng tin cậy và dễ dàng triển khai cho doanh nghiệp. Với tính năng tiên tiến, tích hợp và quản lý toàn diện, nó đảm bảo rằng mạng của bạn được bảo vệ an toàn khỏi các mối đe dọa ngày càng tinh vi và đa dạng.
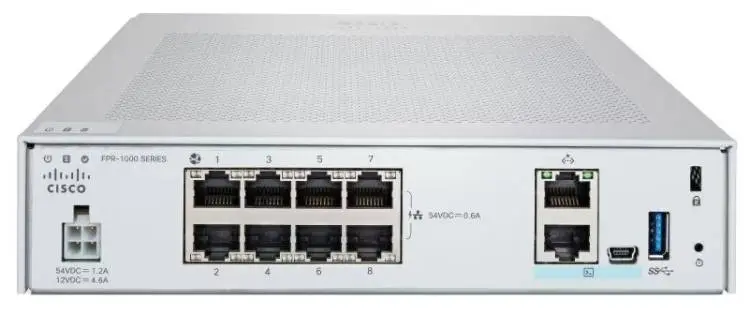
Qua bài viết này, chúng ta đã khám phá các tính năng quan trọng của Cisco FPR1010-NGFW-K9 thông qua datasheet và ưu điểm của việc tích hợp ASA. Chúng ta đã cung cấp những ví dụ và so sánh giữa các phiên bản khác nhau của Cisco FPR1010 để giúp bạn hiểu rõ hơn về sản phẩm này. Cuối cùng, chúng ta đã đưa ra một số lời khuyên quan trọng để triển khai và quản lý Cisco FPR1010-NGFW-K9 một cách hiệu quả.
Với Cisco FPR1010-NGFW-K9, bạn có thể yên tâm về bảo mật mạng và hiệu suất hoạt động. Đừng để mạng của bạn trở thành mục tiêu cho các cuộc tấn công và xâm nhập. Hãy đầu tư vào một giải pháp an ninh mạng đáng tin cậy và tiên tiến như Cisco FPR1010-NGFW-K9.
Thietbimang.com nhà phân phối thiết bị mạng chính hãng, uy tín tại Việt Nam. Sản phẩm được chúng tôi phân phối là sản phẩm chính hãng, có đầy đủ giấy tờ CO,CQ từ hãng tại Viêt Nam cấp. Vui lòng liên hệ trực tiếp với chúng tôi nếu bạn cần trợ giúp thông tin về sản phẩm Thiết bị mạng Cisco, Juniper, Thiết bị quang chính hãng
Câu hỏi thường gặp
↑